NEMOKAMA KONSULTACIJA
+370 687 79075

Patchstack WordPress svetainės saugumui: kaip apsaugoti svetainę nuo naujų pažeidžiamumų?
WordPress yra viena populiariausių platformų verslo svetainėms ir elektroninėms parduotuvėms. Tačiau didelis populiarumas turi ir kitą pusę – WordPress svetainės, temos bei įskiepiai yra nuolat analizuojami saugumo tyrėjų ir kibernetinių nusikaltėlių.
Vien tik įdiegti antivirusinį įskiepį ar reguliariai atnaujinti WordPress ne visada pakanka. Ypač tais atvejais, kai naujas pažeidžiamumas tampa žinomas anksčiau, nei svetainės administratorius spėja įdiegti jo pataisymą.
Todėl profesionaliame WordPress svetainių programavime vis daugiau dėmesio skiriama ne tik funkcionalumui ir greičiui, bet ir aktyviam svetainės saugumo stebėjimui.
Vienas iš sprendimų, kurį galima integruoti į WordPress svetainę, yra Patchstack.
Kas yra Patchstack?
Patchstack – WordPress saugumo platforma, skirta stebėti WordPress ekosistemos pažeidžiamumus ir padėti apsaugoti svetaines nuo jų išnaudojimo.
Platforma analizuoja svetainėje naudojamus komponentus ir suteikia informaciją apie žinomus WordPress, temų bei įskiepių saugumo pažeidžiamumus. Patchstack taip pat siūlo apsaugos mechanizmus, kurie gali padėti blokuoti tam tikras atakas dar prieš atliekant programinės įrangos atnaujinimą.
Tai ypač aktualu svetainėms, kuriose naudojama daug trečiųjų šalių įskiepių.
Kodėl WordPress įskiepių saugumas yra toks svarbus?
WordPress svetainę dažniausiai sudaro ne tik WordPress branduolys.
Joje gali būti naudojama:
- WordPress tema;
- WooCommerce;
- kontaktų formų įskiepiai;
- SEO įrankiai;
- mokėjimų integracijos;
- talpinimo valdymo įskiepiai;
- atsarginių kopijų įrankiai;
- puslapių konstruktoriai;
- įvairūs individualūs įskiepiai.
Kiekvienas papildomas komponentas gali turėti savo saugumo problemų.
Patchstack 2026 m. paskelbtoje WordPress saugumo analizėje nurodo, kad 2025 m. WordPress ekosistemoje buvo užregistruota 11 334 naujų pažeidžiamumų, o 91 % jų buvo susiję su įskiepiais.
Tai parodo, kodėl vien WordPress branduolio atnaujinimo nepakanka.
Kaip veikia Patchstack integracija?
Patchstack gali būti prijungtas prie WordPress naudojant specialų WordPress įskiepį.
Integracijos principas gana paprastas:
- WordPress svetainė prijungiama prie Patchstack platformos.
- Įdiegiama Patchstack WordPress įskiepio dalis.
- Svetainė susiejama naudojant API raktą.
- Patchstack gauna informaciją apie svetainėje naudojamus komponentus.
- Sistema gali pritaikyti konkrečiai svetainei reikalingas apsaugos taisykles.
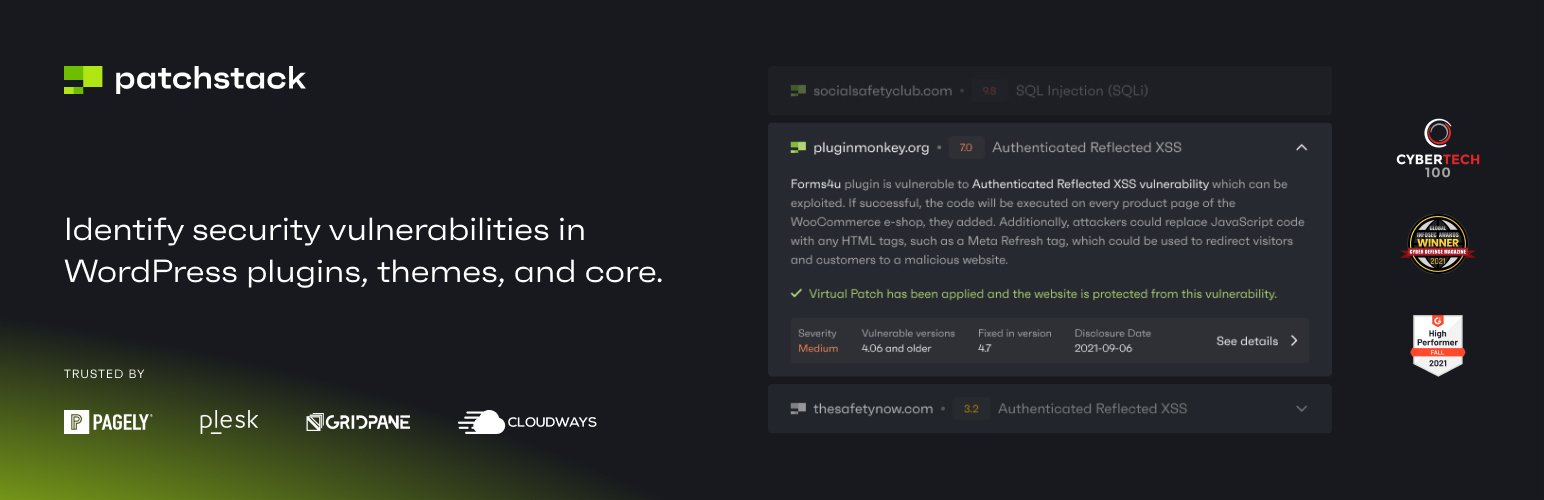
Oficialiose Patchstack dokumentacijoje nurodoma, kad įskiepis gali perduoti informaciją apie svetainėje naudojamą programinę įrangą, firewall bei veiklos žurnalus ir gauti svetainei reikalingas apsaugos taisykles.
Kas yra virtualus pažeidžiamumo pataisymas?
Viena įdomesnių Patchstack funkcijų yra vadinamieji vPatch – virtualūs pažeidžiamumų pataisymai.
Paprastai atsiradus saugumo spragai administratorius turi pastebėti pažeidžiamumą, rasti atnaujinimą, jį įdiegti ir patikrinti svetainę.
Tačiau kartais atnaujinimas nėra iš karto prieinamas arba jo negalima įdiegti dėl suderinamumo problemų.
Tokiu atveju apsaugos taisyklė gali būti naudojama kaip papildomas apsaugos sluoksnis, blokuojantis konkrečius bandymus išnaudoti žinomą pažeidžiamumą. Patchstack dokumentacijoje vPatch apibūdinami kaip taisyklės, skirtos apsaugoti nuo konkrečių WordPress, temų ar įskiepių pažeidžiamumų.
Tai nėra priežastis neatnaujinti svetainės. Programinės įrangos atnaujinimas vis tiek turėtų būti pagrindinis sprendimas, tačiau papildomas apsaugos sluoksnis gali sumažinti riziką tuo laikotarpiu.
Palyginimas: atnaujinimai vs papildoma apsauga
| Situacija | Tik atnaujinimai | Atnaujinimai + Patchstack |
|---|---|---|
| Pažeidžiamumas ką tik paskelbtas | Laukiama pataisymo | Galima taikyti virtualų pataisymą |
| Įskiepio atnaujinimas stringa | Svetainė lieka atvira | Papildomas apsaugos sluoksnis |
| Stebėjimas | Dažnai rankinis | Aktyvus pažeidžiamumų monitoringas |
| WooCommerce rizika | Priklauso nuo administratoriaus greičio | Mažesnė spraga tarp žinios ir pataisos |
| Pagrindinis tikslas | Ištaisyti problemą | Sumažinti riziką, kol pataisa bus įdiegta |
Patchstack ir WordPress svetainių programavimas
Saugumas turėtų būti vertinamas dar kuriant svetainę, o ne tik tada, kai ji jau buvo užpulta.
Atliekant WordPress svetainių programavimą , svarbu atsižvelgti į tai, kokie įskiepiai naudojami, kaip atliekamos API užklausos, kokios vartotojų teisės suteikiamos ir kaip apsaugomos administravimo funkcijos.
Individualus programavimas taip pat leidžia sumažinti nereikalingų įskiepių skaičių.
Ne kiekvienai funkcijai būtina įdiegti atskirą papildinį. Kai kuriais atvejais nedidelis individualus kodas gali būti saugesnis ir efektyvesnis sprendimas.
Patchstack nėra vienintelis WordPress saugumo sprendimas
Svarbu suprasti, kad joks vienas įrankis negali visiškai apsaugoti WordPress svetainės.
Profesionali svetainės apsauga turėtų būti sudaryta iš kelių sluoksnių:
- WordPress ir įskiepių atnaujinimai;
- stiprūs administratorių slaptažodžiai;
- dviejų veiksnių autentifikacija;
- ribotos vartotojų teisės;
- atsarginės kopijos;
- serverio apsauga;
- ugniasienė;
- Cloudflare ar kitas tinklo apsaugos sluoksnis;
- aktyvus pažeidžiamumų stebėjimas;
- svetainės veiklos monitoringas;
- nereikalingų įskiepių pašalinimas.
Patchstack gali tapti vienu iš šios apsaugos sistemos sluoksnių.
Ar Patchstack tinka WooCommerce parduotuvei?
Taip, saugumo stebėjimas ypač aktualus elektroninėms parduotuvėms.
WooCommerce svetainėje gali būti saugoma daug svarbios informacijos, naudojamos mokėjimų sistemos, klientų paskyros ir įvairios trečiųjų šalių integracijos.
Todėl elektroninės parduotuvės saugumas turėtų būti vertinamas griežčiau nei paprastos informacinės svetainės.
Jeigu naudojamas pažeidžiamas įskiepis, užpuolikas gali bandyti išnaudoti jo spragą siekdamas gauti neautorizuotą prieigą, pakeisti svetainės turinį ar atlikti kitus kenkėjiškus veiksmus.
Kodėl svarbu ne tik įdiegti, bet ir tinkamai sukonfigūruoti?
Vien įdiegti saugumo įrankį ne visada pakanka.
Prieš aktyvuojant apsaugos mechanizmus verta įvertinti esamą svetainės infrastruktūrą, naudojamus įskiepius, serverio konfigūraciją ir kitus apsaugos sprendimus.
Patchstack dokumentacijoje taip pat nurodomos atskiros firewall, hardening ir IP blokavimo funkcijos, kurios gali būti naudojamos kaip papildomi apsaugos sluoksniai.
Todėl profesionalus diegimas turėtų prasidėti nuo svetainės audito, o ne vien įskiepio aktyvavimo.
WordPress saugumas – nuolatinis procesas
WordPress saugumas nėra vienkartinis darbas.
Svetainėje keičiasi:
- WordPress versija;
- PHP versija;
- įskiepiai;
- temos;
- API integracijos;
- serverio konfigūracija;
- vartotojų paskyros.
Todėl saugumo stebėjimas turi būti nuolatinis.
Naujas pažeidžiamumas gali būti paskelbtas bet kuriuo metu, todėl svetainės administratorius turi žinoti ne tik apie jau įvykusias atakas, bet ir apie naujai atsiradusias rizikas.
Išvada
Šiuolaikinė WordPress svetainė turi būti ne tik greita ir patogi vartotojui, bet ir tinkamai apsaugota.
Patchstack integracija gali suteikti papildomą apsaugos sluoksnį, leidžiantį stebėti WordPress ekosistemos pažeidžiamumus ir tam tikrais atvejais blokuoti jų išnaudojimą.
Tačiau geriausias rezultatas pasiekiamas tada, kai saugumas integruojamas į visą svetainės priežiūros procesą – nuo WordPress svetainių programavimo ir tinkamo įskiepių pasirinkimo iki atnaujinimų, atsarginių kopijų, serverio apsaugos ir nuolatinio monitoringo.
7web gali padėti ne tik sukurti ar programuoti WordPress svetainę, bet ir įvertinti jos techninį saugumą, atlikti optimizavimą bei integruoti papildomus saugumo sprendimus.
Norite įvertinti savo WordPress svetainės saugumą?
Patikrinsime naudojamus įskiepius, atnaujinimus, atsargines kopijas ir apsaugos sluoksnius. Jei reikia, integruosime papildomus saugumo sprendimus ir padėsime prižiūrėti svetainę nuolat.
Parašykite mums – pasakysime, kokios rizikos yra dabar ir ką verta sutvarkyti pirmiausia.
Kontaktai
Lumera, MB
Įmonės kodas: 307555210
El. paštas:
info@7web.lt
Telefonas:
+370 687 79075
Adresas:
Spindulio g. 5-27B, LT-76163 Šiauliai
Socialiniai tinklai:
Facebook
|
Instagram
|
Linkedin